-
24 augustus 2026 om 06:50 | person_outline 67

Nieuw malware-platform misbruikt vertrouwde Adobe-lookalike om gebruikers te misleiden
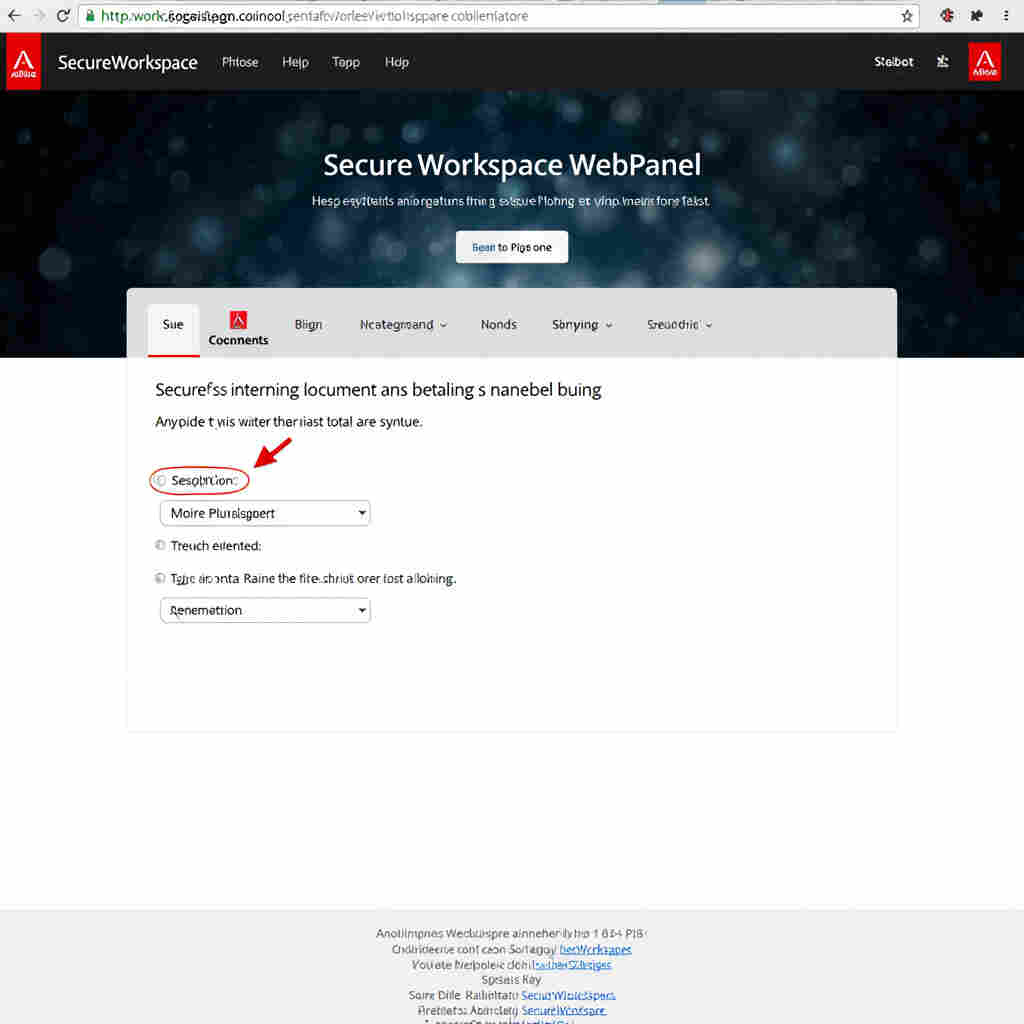

Op 23 augustus 2026 is tijdens open-source onderzoek een actief malware-as-a-service (MaaS) paneel ontdekt achter een op Adobe geïnspireerd domein, acrobatreaderonline.com. Deze website bootst legitieme diensten na om gebruikers naar schadelijke downloads te lokken. Het domein, geregistreerd in juni 2026, maakt gebruik van infrastructuur van Cloudflare en deelt nameservers met het eerder waargenomen kaido.sh. De paginatitel "SecureWorkspace WebPanel" en de API-route "/api/" met "Kaido Panel" tonen aan dat het geen legitiem Adobe-portaal is.
De website gebruikt overtuigende merknamen en een vertrouwde thematiek, zoals documenten of betalingen, om gebruikers naar schadelijke downloads te leiden. Dit patroon, waarbij malware zich voordoet als vertrouwde applicaties, vermindert de voorzichtigheid van gebruikers. Het platform biedt functies voor het verzamelen van slachtoffergegevens, het beheren van bestanden en het voorbereiden van malwaremodules, wat de drempel voor aanvallers verlaagt. Publiek beschikbare JavaScript-bestanden bevatten verwijzingen naar modules voor informatie-diefstal, bank-overlays, PIX-betalingen en boleto-lures.
Achter de landingspagina bevinden zich beveiligde eindpunten voor een command-and-control interface en een live SignalR communicatiehub. Ongeauthenticeerde verzoeken leiden tot een bearer-authenticatie uitdaging, wat aangeeft dat de site ontworpen is om geautoriseerde operators toegang te geven tot backend-functionaliteiten. De operatie lijkt gericht op Windows-gebruikers, mede door de integratie van een operatorpaneel voor het opzetten en beheren van aanvallen. Historische gegevens koppelen de Kaido-infrastructuur aan een WebDAV-lader die gebruikmaakt van een .bat dropper en de Windows WebClient-service. Eerdere activiteiten met dezelfde infrastructuur maakten gebruik van een Windows batchbestand via een WebDAV-netwerklocatie om PDF- of boleto-lures te gebruiken als mogelijke toegangspunten voor malware.
De leveringsketen toont aan hoe de misbruik van Windows File Explorer WebDAV externe content kan openen op manieren die minder verdacht lijken dan een conventionele download. Een batchbestand kan commando's uitvoeren wanneer een gebruiker het opent. Op het moment van onderzoek was alleen de www-host actief; meerdere waarschijnlijke servicenamen waren dat niet. Een toekomstig toegewezen adres voor deze namen kan wijzen op een verschuiving in de command-and-control strategie.
Gebruikers wordt aangeraden Acrobat Reader alleen te downloaden van de officiële Adobe-website en verdachte PDF-bestanden met ongebruikelijke extensies, snelkoppelingen of downloadpromptmeldingen in twijfel te trekken. Organisaties wordt geadviseerd de geïdentificeerde domeinen te blokkeren via DNS, webproxies en e-mailbeheer, en logs te controleren op verzoeken naar deze domeinen. Beveiligingsteams moeten vermijden in te loggen op het paneel of bestanden te downloaden die ervan afkomstig zijn. Telemetrie moet worden bewaard en artefacten op eindpunten gecontroleerd. De infrastructuur moet worden gemeld aan de registrar, hostingprovider en nationale responsteams. Een Windows AllaKore malware-operatie illustreert hoe PDF-lures, WebDAV en batch-scripts kunnen leiden tot meervoudige Windows-compromittering, wat de operatie relevant maakt voor Windows-gebruikers en organisaties die financiële documenten verwerken.
De website gebruikt overtuigende merknamen en een vertrouwde thematiek, zoals documenten of betalingen, om gebruikers naar schadelijke downloads te leiden. Dit patroon, waarbij malware zich voordoet als vertrouwde applicaties, vermindert de voorzichtigheid van gebruikers. Het platform biedt functies voor het verzamelen van slachtoffergegevens, het beheren van bestanden en het voorbereiden van malwaremodules, wat de drempel voor aanvallers verlaagt. Publiek beschikbare JavaScript-bestanden bevatten verwijzingen naar modules voor informatie-diefstal, bank-overlays, PIX-betalingen en boleto-lures.
Achter de landingspagina bevinden zich beveiligde eindpunten voor een command-and-control interface en een live SignalR communicatiehub. Ongeauthenticeerde verzoeken leiden tot een bearer-authenticatie uitdaging, wat aangeeft dat de site ontworpen is om geautoriseerde operators toegang te geven tot backend-functionaliteiten. De operatie lijkt gericht op Windows-gebruikers, mede door de integratie van een operatorpaneel voor het opzetten en beheren van aanvallen. Historische gegevens koppelen de Kaido-infrastructuur aan een WebDAV-lader die gebruikmaakt van een .bat dropper en de Windows WebClient-service. Eerdere activiteiten met dezelfde infrastructuur maakten gebruik van een Windows batchbestand via een WebDAV-netwerklocatie om PDF- of boleto-lures te gebruiken als mogelijke toegangspunten voor malware.
De leveringsketen toont aan hoe de misbruik van Windows File Explorer WebDAV externe content kan openen op manieren die minder verdacht lijken dan een conventionele download. Een batchbestand kan commando's uitvoeren wanneer een gebruiker het opent. Op het moment van onderzoek was alleen de www-host actief; meerdere waarschijnlijke servicenamen waren dat niet. Een toekomstig toegewezen adres voor deze namen kan wijzen op een verschuiving in de command-and-control strategie.
Gebruikers wordt aangeraden Acrobat Reader alleen te downloaden van de officiële Adobe-website en verdachte PDF-bestanden met ongebruikelijke extensies, snelkoppelingen of downloadpromptmeldingen in twijfel te trekken. Organisaties wordt geadviseerd de geïdentificeerde domeinen te blokkeren via DNS, webproxies en e-mailbeheer, en logs te controleren op verzoeken naar deze domeinen. Beveiligingsteams moeten vermijden in te loggen op het paneel of bestanden te downloaden die ervan afkomstig zijn. Telemetrie moet worden bewaard en artefacten op eindpunten gecontroleerd. De infrastructuur moet worden gemeld aan de registrar, hostingprovider en nationale responsteams. Een Windows AllaKore malware-operatie illustreert hoe PDF-lures, WebDAV en batch-scripts kunnen leiden tot meervoudige Windows-compromittering, wat de operatie relevant maakt voor Windows-gebruikers en organisaties die financiële documenten verwerken.
Facts
1. Op 23 augustus 2026 is tijdens open-source onderzoek een actief malware-as-a-service (MaaS) paneel ontdekt achter een op Adobe geïnspireerd domein, acrobatreaderonline.com. De website bootst legitieme diensten na om gebruikers naar schadelijke downloads te lokken.
2. Het domein acrobatreaderonline.com, dat zich voordoet als een aanbieder van Adobe Acrobat Reader, is geregistreerd in juni 2026 en maakt gebruik van infrastructuur van Cloudflare. De nameservers van het domein komen overeen met die van kaido.sh, een eerder waargenomen gerelateerd domein.
3. De website, die als onveilig wordt beschouwd, is geen legitiem Adobe reader portaal. De paginatitel is "SecureWorkspace WebPanel" en de API-route "/api/" toont "Kaido Panel". De technologie-stack van de website omvat Vite/React en Tailwind.
4. De website imiteert overtuigend merknamen om van een phishing-poging over te gaan naar een functioneel crimineel platform. De gebruikte methode betreft een vertrouwde thematiek, zoals een document of betaling, om gebruikers naar schadelijke downloads te leiden. Recente nep-Adobe documentcampagnes hebben vergelijkbare taal gebruikt om ontvangers te overtuigen ongewenste software uit te voeren. Dit patroon van malware vermomd als vertrouwde applicaties vermindert de voorzichtigheid van gebruikers.
5. Het platform bevat functies voor het verzamelen van slachtoffergegevens, het beheren van bestanden en het voorbereiden van malwaremodules, wat de drempel voor aanvallers verlaagt. Publiek beschikbare JavaScript-bestanden bevatten verwijzingen naar een builder, file manager, functie voor authenticatie vernieuwing en een sectie genaamd "loot". De code bevat modules gerelateerd aan informatie-diefstal, bank-overlays, PIX-betalingen en boleto-lures.
6. Achter de landingspagina bevinden zich beveiligde eindpunten voor een command-and-control interface en een live SignalR communicatiehub. Ongeauthenticeerde verzoeken leidden tot een bearer-authenticatie uitdaging, wat aangeeft dat de site meer is dan een statisch lokmiddel en ontworpen is om geautoriseerde operators toegang te geven tot backend-functionaliteiten.
7. De operatie lijkt gericht op Windows-gebruikers, mede door de integratie van een operatorpaneel voor het opzetten en beheren van aanvallen. Historische sandbox-gegevens koppelen de Kaido-infrastructuur aan een WebDAV-lader die gebruikmaakt van een .bat dropper en de Windows WebClient-service. Eerdere activiteiten met dezelfde infrastructuur maakten gebruik van een Windows batch (.bat) bestand via een WebDAV-netwerklocatie om PDF- of boleto-lures te gebruiken als mogelijke toegangspunten voor malware.
8. De leveringsketen toont aan hoe een bestandsnaamextensie net zo belangrijk kan zijn als de bestandsnaam zelf. Misbruik van Windows File Explorer WebDAV kan externe content openen op manieren die minder verdacht lijken dan een conventionele download. Een batchbestand kan commando's uitvoeren wanneer een gebruiker het opent en mag daarom nooit als een onschadelijk document worden beschouwd.
9. Op het moment van onderzoek was alleen de www-host actief; meerdere waarschijnlijke servicenamen waren dat niet. Een toekomstig toegewezen adres voor deze namen kan wijzen op een verschuiving in de command-and-control strategie.
10. Gebruikers wordt aangeraden Acrobat Reader alleen te downloaden van de officiële Adobe-website, niet van lookalike-sites of ongevraagde links. Gebruikers moeten vermeende PDF-bestanden met ongebruikelijke extensies, snelkoppelingen of downloadpromptmeldingen in twijfel trekken.
11. Organisaties wordt geadviseerd de geïdentificeerde domeinen te blokkeren via DNS, webproxies en e-mailbeheer, en logs te controleren op verzoeken naar deze domeinen. Teams moeten zoeken naar ongebruikelijke WebClient-activiteit en het vermelde lokale cache-artefact, wat wijst op levering via WebDAV. Beveiligingsteams moeten vermijden in te loggen op het paneel of bestanden te downloaden die ervan afkomstig zijn. Verdedigers wordt geadviseerd domeinblokkering te combineren met waarschuwingen voor verdachte externe mapverbindingen en scriptlanceringen. Het risico past in een patroon van malware vermomd als vertrouwde applicaties. Telemetrie moet worden bewaard voordat actie wordt ondernomen en artefacten op eindpunten moeten worden gecontroleerd. De infrastructuur moet worden gemeld aan de registrar, hostingprovider en nationale responsteams.
12. Een Windows AllaKore malware-operatie illustreert hoe PDF-lures, WebDAV en batch-scripts kunnen leiden tot een meervoudige Windows-compromittering. Dit maakt de operatie relevant voor Windows-gebruikers en organisaties die financiële documenten verwerken.
Popup content goes here.

Nog geen account? Klik hier om te registreren!
Met een account heeft u de mogelijkheid om het gehele nieuwsoverzicht te bekijken en op ieder artikel een reactie-icoon te geven.
Met Newsfacts.info kunt u op de hoogte blijven van de laatste ontwikkelingen, zonder veel tijd te besteden aan het volgen van het nieuws. Ontdek vandaag nog de voordelen van Newsfacts.info!
Login
-
Gebruikersnaam
-
Wachtwoord